बिहिबार, कार्तिक १२ २०८३
बिहिबार, कार्तिक १२ २०८३
मंगलबार, फाल्गुन ५ २०८२
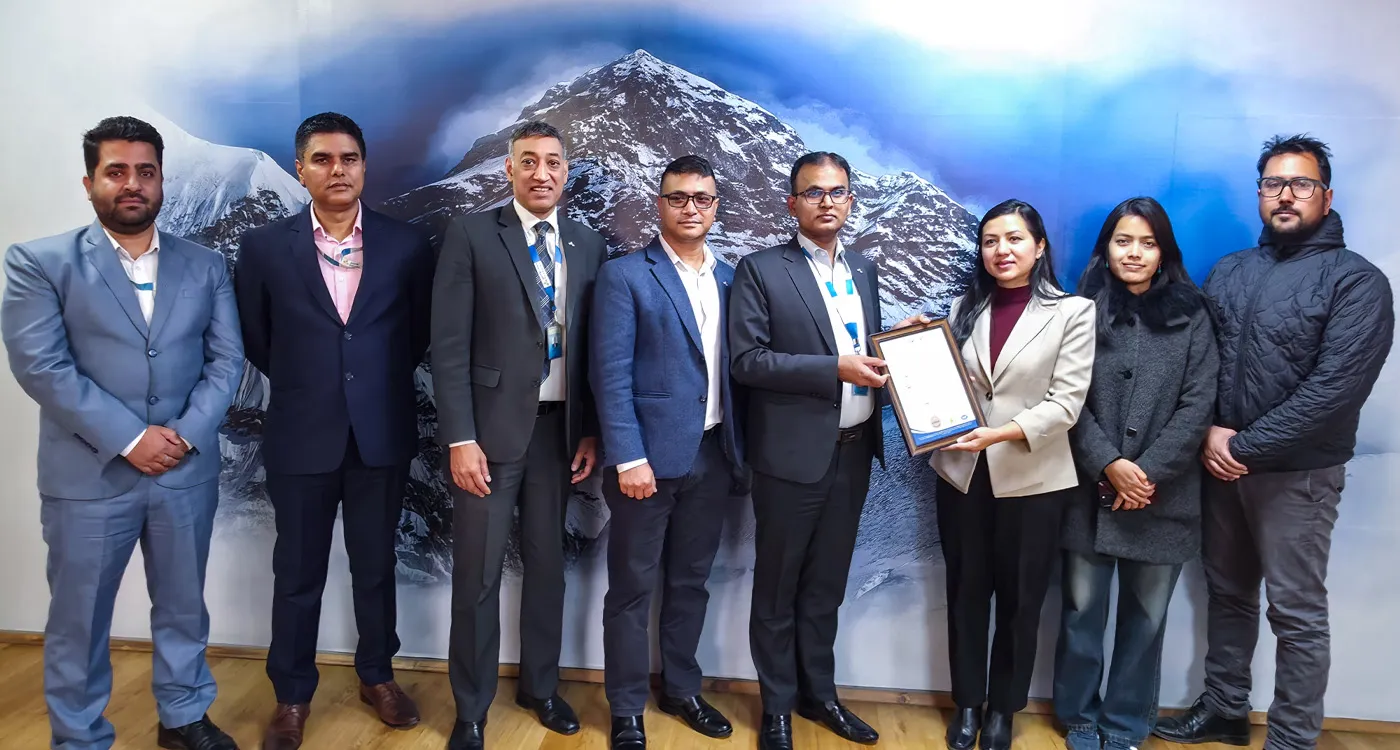
काठमाडौं । कुमारी बैंक लिमिटेडले अन्तर्राष्ट्रिय स्तरमा मान्यता प्राप्त आईएसओ र आईईसी २७००१ सूचना सुरक्षा व्यवस्थापन प्रणालीसम्बन्धी प्रमाणपत्र प्राप्त गरेको छ। यस प्रमाणपत्रले बैंकको सूचना सुरक्षा नीति, प्रक्रिया तथा नियन्त्रणहरू अन्तर्राष्ट्रिय मापदण्डअनुरूप रहेको पुष्टि गरेको छ ।
उक्त मापदण्डअन्तर्गत ९३ वटा नियन्त्रणहरू समावेश हुन्छन्, जसलाई संगठनात्मक, मानव संसाधन, भौतिक तथा प्राविधिक पक्षमा विभाजन गरिएको हुन्छ । यी नियन्त्रणहरू कार्यान्वयन भए–नभएको स्वतन्त्र बाह्य अडिटमार्फत मूल्याङ्कन गरेपछि मात्र प्रमाणपत्र प्रदान गरिन्छ ।
बैंकका अनुसार यस उपलब्धिले सूचना सुरक्षा जोखिमको पहिचान, मूल्याङ्कन तथा व्यवस्थापन गर्ने क्षमता अन्तर्राष्ट्रिय मापदण्डबमोजिम रहेको सुनिश्चित गरेको छ। साथै, ग्राहकहरूको तथ्याङ्क सुरक्षित तथा गोप्य राख्ने, आवश्यक पर्दा उपलब्ध गराउने र अनधिकृत पहुँचबाट जोगाउने सुदृढ सुरक्षा प्रणाली कार्यान्वयन गरिएको प्रमाणित भएको जनाएको छ ।
विद्युतीय बैंकिङ सेवाहरूको तीव्र विस्तारसँगै साइबर सुरक्षा र डाटा गोपनीयता प्रमुख चासोको विषय बनेको अवस्थामा बैंकले मोबाइल बैंकिङ, इन्टरनेट बैंकिङ, कार्ड सेवा तथा आन्तरिक प्रणालीहरूमा उच्चस्तरीय सुरक्षा मापदण्ड लागू गरेको जनाएको छ ।
यस अवसरमा बैंकका प्रमुख कार्यकारी अधिकृत रामचन्द्र खनालले ग्राहकको विश्वास नै बैंकिङ सेवाको आधार भएको उल्लेख गर्दै आईएसओरआईईसी २७००१ प्रमाणपत्र प्राप्त गर्नु ग्राहकको वित्तीय सूचनाको सुरक्षाप्रति बैंकको दृढ प्रतिबद्धताको प्रतिविम्ब भएको बताए । सुरक्षित र विश्वसनीय बैंकिङ वातावरण प्रदान गर्न प्रविधि, जनशक्ति र प्रक्रियामा निरन्तर लगानी गर्दै जाने उनले बताए ।
बैंकले नियमित जोखिम मूल्याङ्कन, कर्मचारी सचेतना कार्यक्रम, सुरक्षा परीक्षण तथा निरन्तर निगरानी प्रणालीमार्फत सम्भावित साइबर जोखिमको रोकथाम, पहिचान तथा व्यवस्थापन गर्दै आएको जनाएको छ । साथै, सूचना सुरक्षा एक पटकको उपलब्धि नभई निरन्तर सुधारको प्रक्रिया भएकाले आगामी दिनहरूमा पनि अन्तर्राष्ट्रिय उत्कृष्ट अभ्यासअनुरूप सुरक्षा संयन्त्र थप सुदृढ गर्दै जाने प्रतिबद्धता व्यक्त गरेको छ ।